ML/TFリスク
古典的で新しい(?)詐欺メールの手口
2025年、警察庁を騙る詐欺メールがSNSで多数報告され、社会的関心を集めています。今回は、実際に確認されたフィッシング詐欺メールの具体的な事例をもとに、古典的ながらも悪質な手口の実態と、その背後にある構造的問題を解説します。
英国で拡大するAPP Fraudを巡り、詐欺の入口と責任の所在のずれに着目。銀行システムの外側で始まる詐欺への対応として議論される「責任共有モデル」を概観し、シンガポールやオーストラリアの制度動向も踏まえながら、日本の金融犯罪対策への示唆を考察します。
英国では近年、APP Fraud(Authorised Push Payment Fraud:本人が欺かれて承認した送金による詐欺)への対応が重要な課題となっています。APP Fraudでは、犯罪者が虚偽の説明やソーシャルエンジニアリングによって被害者を欺き、被害者自身に支払いを実行させます。
英国の業界団体The Payments Associationが公表したホワイトペーパーは、こうした詐欺への最初の接触が銀行システムの外側で生じる一方、取引監視や被害者補償の責任が金融機関に集中しているという問題を提起しています。
同レポートによれば、2024年の英国におけるAPP Fraudの被害額は4億5,070万ポンドに上り、2025年上半期にも2億5,750万ポンドの被害が記録されました。2024年10月に導入された強制的な補償制度は支払い時点での消費者保護を強化しましたが、同レポートは、詐欺への最初の接触がそれ以前にデジタルプラットフォーム上で生じている点に注目しています。
本稿では、APP Fraudを巡る英国の議論を概観するとともに、詐欺への最初の接触がどこで生じ、現在の責任配分との間にどのようなずれがあるのかという観点から、日本の金融犯罪対策への示唆を考察します。
APP Fraudが従来型の不正送金と異なるのは、被害者本人が正規の認証手続きを経て支払いを承認する点です。口座の乗っ取りや認証情報の盗用とは異なり、個々の取引だけを見れば、通常の送金と判別しにくい場合があります。金融機関は取引額、送金先、顧客の行動変化などから異常を検知し、警告や確認を行うことができますが、被害者が詐欺師の説明を信じている場合、警告を受けても送金を続ける可能性があります。このため、取引モニタリングと被害者補償だけで問題を解決することには限界があります。
ホワイトペーパーが提起するのは、支払いの最終局面だけでなく、それ以前に詐欺が形成される場所へ対策の視野を広げる必要性です。
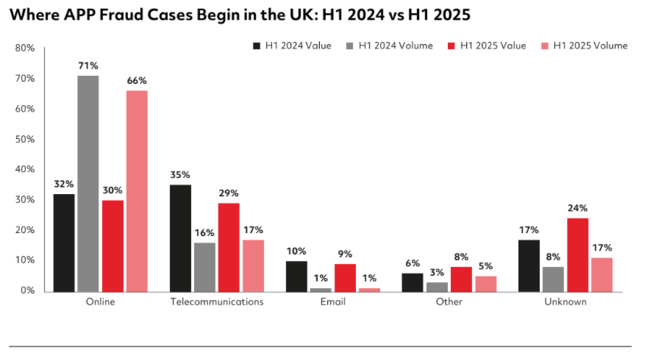
ホワイトペーパーで最も注目されるのは、APP Fraudの発生起点に関する分析です。同レポートによれば、2025年上半期におけるAPP Fraudの発生起点のうち、66%はオンラインプラットフォーム、17%は通信チャネルによるものでした。両者を合わせると83%に達しており、大半の発生起点が銀行システムの外側で始まっていることが示されています。
レポートで示される典型的な経路は、次のように整理できます。
詐欺広告・オンラインマーケットプレイスの掲載情報→私的なメッセージサービスへの移行→個別最適化された働き掛けとソーシャルエンジニアリング→支払いの実行
この経路から分かるのは、詐欺への接触、信頼形成、支払いが異なるサービス上で進むということです。銀行が観測できるのは最終的な資金移転を中心とする一方、詐欺広告や偽の掲載情報、メッセージを通じた働き掛けは、その前段階で行われます。問題の焦点は、被害が銀行システムの外で始まりながら、制度上の介入が支払い段階に偏っている点です。
ホワイトペーパーが提示するShared Responsibility(責任共有)の出発点は、詐欺を防げる可能性のある主体と、実際に制度上の責任を負う主体が一致していないという認識です。英国では金融機関が疑わしい取引の検知と被害者補償を担いますが、被害者が詐欺に接触するのは、それより前の広告、出品、メッセージの段階であることが少なくありません。責任共有とは、銀行の責任を免除したり、補償負担を機械的に他業種へ移したりする考え方ではなく、詐欺の各段階で介入可能な主体に予防・検知・対応上の役割を割り当てる考え方です。
同レポートが示す現在の構図は、次のように整理できます。
このモデルでは、各主体の役割は同一ではありません。金融機関は支払い時の異常検知、警告、受取口座への対応などを担い、デジタルプラットフォームは詐欺広告や偽の掲載情報、悪用アカウントへの対策を担います。通信サービスには、詐欺に利用される通信経路への対策が期待されます。重要なのは、誰か一者に全責任を集中させるのではなく、詐欺の発生経路に沿って責任を分解することと言えます。
責任共有という発想は英国だけのものではありません。ただし、制度の対象や責任の割り当て方は国によって異なります。シンガポールでは、金融管理局(MAS)が2024年12月からShared Responsibility Frameworkを運用しています。対象は一定のフィッシング詐欺による「一見すると正当に承認されたように見える取引」で、金融機関、通信事業者、利用者の役割と損失負担の順序を定めています。金融機関には高リスク操作への待機時間や取引通知、通報手段などが、通信事業者には不正な送信者IDの遮断や詐欺SMSへの対策などが求められます。
もっとも、シンガポールの枠組みは、被害者が詐欺師への支払いを自ら承認する典型的なAPP Fraud全般を対象とするものではありません。対象範囲が限定されている点は、責任共有モデルを比較する際に重要です。一方、オーストラリアのScams Prevention Frameworkは、銀行、通信事業者、デジタルプラットフォームを法的枠組みの対象とし、詐欺の予防、検知、阻止、報告、対応を各部門に求める横断的な制度です。段階的に導入され、各業種への指定とともに義務が適用される予定です。
両国の例が示すのは、責任共有には単一の完成形がないということです。シンガポールは対象となる詐欺と義務違反時の損失配分を細かく限定し、オーストラリアは複数業種に共通する予防義務と紛争解決の仕組みを整えています。英国の議論も含めて比較すると、制度設計では、対象となる詐欺の定義、各主体の具体的義務、因果関係の判断、被害者救済、情報共有の法的根拠を明確にする必要があります。
ホワイトペーパーの主張を実務へ落とし込むには、プラットフォームに求める役割を具体化する必要があります。金融機関のKYCをそのまま適用するのではなく、広告、出品、アカウント、通報というプラットフォーム固有の接点に応じた対策を設計することが重要です。例えば、以下のような対応が考えられます。
同時に制度設計上は、過剰な削除や誤判定、プライバシーへの影響にも配慮が必要です。どの情報を誰と共有できるのか、通報に基づく措置をどの基準で行うのか、誤って制限された利用者にどのような異議申立ての機会を設けるのかを定めなければなりません。責任共有を実効的なものにするには、理念だけでなく、測定可能な義務、対応期限、監督、救済手続まで含めた制度設計が求められます。
APP Fraudを巡る英国の議論が問い直しているのは、被害発生後の補償だけではなく、詐欺の連鎖のどこで予防責任を負わせるべきか、という点です。支払いを確認できる銀行だけに対策を集中させても、広告、出品、メッセージを通じて形成される詐欺の導線には十分に届きません。一方で、責任共有は、関係事業者へ抽象的な努力義務を広げるだけでは機能しません。対象となる詐欺、各主体の義務、情報共有、監督、被害者救済を一体として設計する必要があります。
シンガポールとオーストラリアの例は、対象を限定して損失配分を定める方法と、複数業種に横断的な予防義務を課す方法という異なる選択肢を示しています。
日本でも、金融犯罪を支払いの瞬間だけでなく、被害者との接触から資金移転まで続く一連のプロセスとして捉え、各段階で最も効果的に介入できる主体へ具体的な役割を配分する視点が求められます。
Copyright Compliance Data Lab, Ltd. All rights reserved.
掲載内容の無断転載を禁じます。
2025年、警察庁を騙る詐欺メールがSNSで多数報告され、社会的関心を集めています。今回は、実際に確認されたフィッシング詐欺メールの具体的な事例をもとに、古典的ながらも悪質な手口の実態と、その背後にある構造的問題を解説します。
最近海外の大使館などから大使館や領事館を装った詐欺被害の注意勧告の情報を受け取ることが多くなり、日本国内の局所的な犯罪行為が活動の場を海外にも展開したもののようにも思えたのですが、これをきっかけにいくつか調べてみたところ、10年近い国際組織犯罪の潮流や足元の傾向が見えてきました。
社長や役員を騙り緊急の送金を求める、「CEO詐欺」の被害が急増しています。テレワークの普及やツールの多様化を背景に、巧妙化する手口の最新事例と被害防止のポイントを解説します。そして、実務的な防衛策や報告プロセスの構築についても具体的に考察します。